
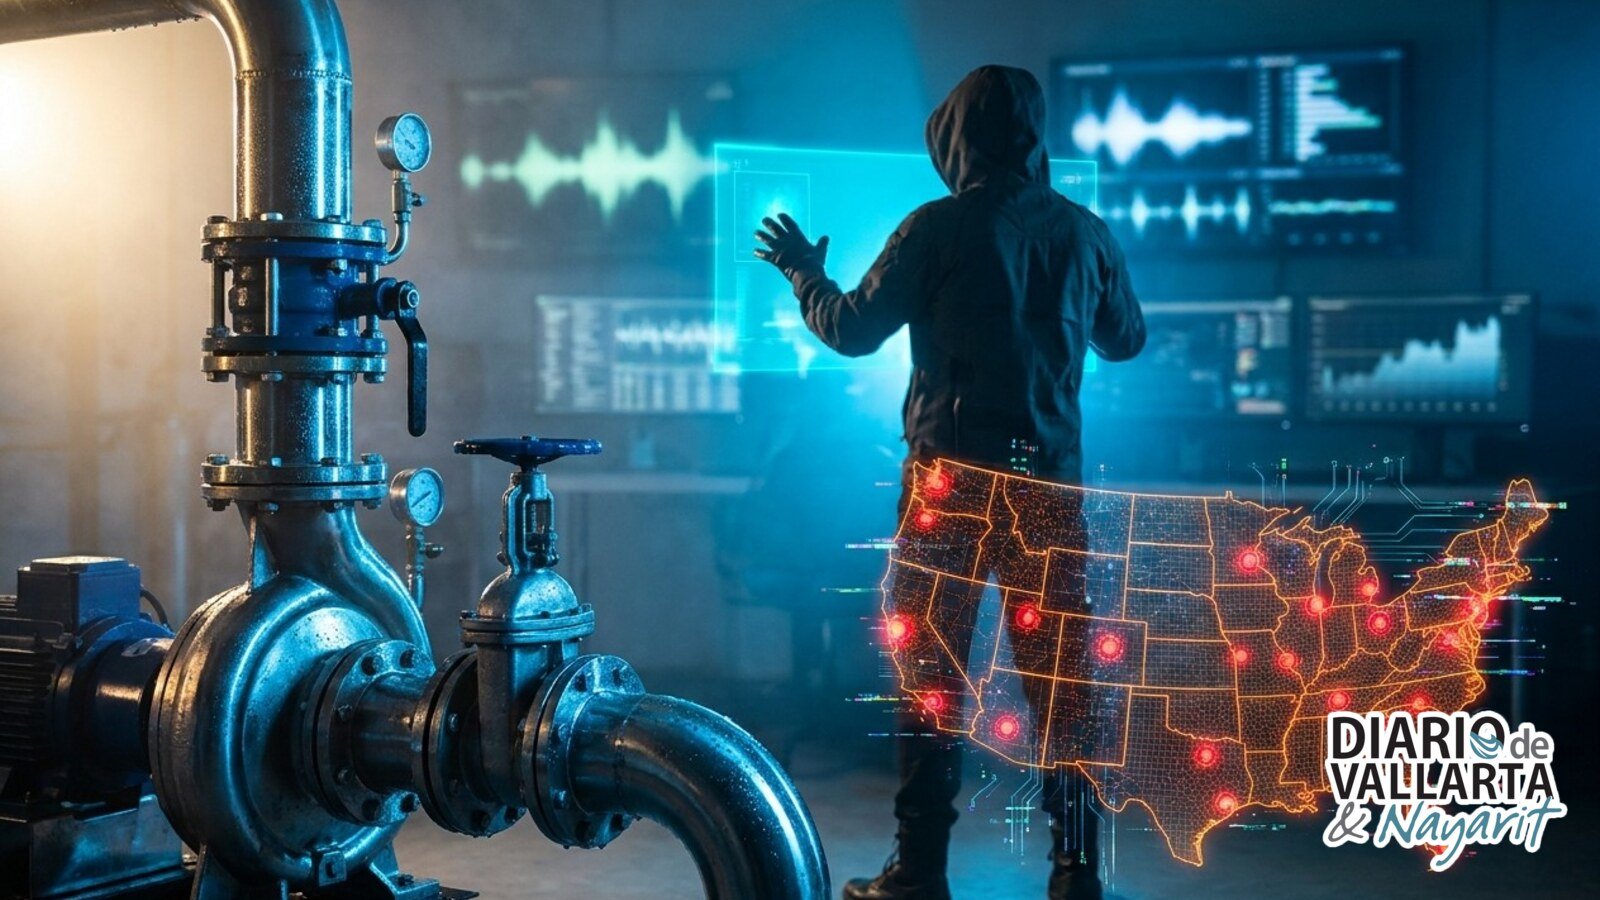
El 27 de julio de 2026, una estación de bombeo de agua en las afueras de Atlanta dejó de funcionar, según un reporte de StudyFinds. La presión en las tuberías cayó y a los clientes se les pidió hervir el agua, según el estudio. El servicio se restableció en pocas horas y las pruebas mostraron que el agua era segura, informó la publicación.
El apagón ocurrió durante una ola más amplia de ciberataques contra sistemas de agua en Estados Unidos, según el reporte. El incidente ha llamado la atención sobre un cambio en la naturaleza de las operaciones cibernéticas estatales contra redes estadounidenses.
Avisos federales, evaluaciones de inteligencia y datos de amenazas de la industria describen una tendencia en la que gobiernos extranjeros pasan del espionaje a posicionarse para el sabotaje, según el estudio. El espionaje sigue siendo el objetivo más común de los hackers patrocinados por Estados, pero hay un empuje creciente hacia el posicionamiento para el sabotaje, señaló el reporte [1].
No existe un conteo público único de los hackeos estatales contra Estados Unidos, según el reporte. Los analistas se apoyan en informes de inteligencia y en empresas de seguridad que monitorean las redes de sus clientes en todo el mundo, indicó la publicación.
Las pruebas apuntan a una creciente actividad cibernética estatal
La Evaluación Anual de Amenazas 2025 de la Comunidad de Inteligencia de Estados Unidos calificó a China como «la amenaza cibernética más activa y persistente» para las redes del gobierno, del sector privado y de la infraestructura estadounidenses. La evaluación de 2026 presentada al Congreso en marzo sostuvo que China, Rusia, Irán, Corea del Norte y los grupos de ransomware seguirán intentando entrar en redes estadounidenses para recabar inteligencia y crear opciones de disrupción futura, según el estudio.
El Reporte Global de Amenazas 2026 de CrowdStrike encontró un aumento de 38% en las intrusiones de grupos vinculados a China en 2025, y los ataques contra empresas de logística subieron 85%. Los incidentes vinculados a Corea del Norte crecieron 130% respecto del año anterior, señaló el reporte. El Reporte de Defensa Digital 2025 de Microsoft encontró que la actividad de Estados nacionales creció tanto en volumen como en alcance geográfico.
Estas empresas solo ven a sus propios clientes, así que sus cifras no son un conteo completo de todos los ataques, y la mayoría no son medidas exclusivas de Estados Unidos. Analistas independientes han descrito el cambio de fondo en términos igual de directos. El expresidente de la Cámara de Representantes Newt Gingrich (republicano por Georgia) escribió en «To Save America» que «Estados Unidos está involucrado en una guerra cibernética todos los días» y que «las empresas son penetradas de forma rutinaria y sus secretos robados» [2].
Del espionaje a la disrupción: los tipos de guerra cibernética que golpean a Estados Unidos
El espionaje sigue siendo el objetivo más común de los hackers patrocinados por Estados, según el reporte. Un grupo chino conocido como «Salt Typhoon» ha estado irrumpiendo en redes de telecomunicaciones al menos desde 2019. En agosto de 2025, el Buró Federal de Investigaciones (FBI) dijo que había advertido a por lo menos 600 organizaciones que el grupo estaba interesado en sus sistemas, con objetivos en unos 80 países, informó StudyFinds.
Una segunda categoría es el posicionamiento para el sabotaje. En un aviso conjunto de febrero de 2024, la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA), la Agencia de Seguridad Nacional (NSA) y el FBI dijeron tener alta confianza en que otro grupo chino llamado «Volt Typhoon» se estaba instalando dentro de sistemas de comunicaciones, energía, transporte y agua para poder perturbarlos en una crisis futura o en un conflicto militar, señaló el estudio. En algunas redes había mantenido una posición durante al menos cinco años, según el reporte.
El grupo se mantuvo oculto sobre todo usando las propias herramientas administrativas integradas de las víctimas en lugar de malware evidente, informó la publicación. El senador James Risch (republicano por Idaho) escribió en un editorial de diciembre de 2025 que los adversarios «ahora explotan vulnerabilidades en nuestras cadenas de suministro comerciales y redes de TI para atacar intencionalmente a poblaciones civiles» [3].
La tercera categoría es la disrupción real, y 2026 trajo el ejemplo estadounidense más claro hasta ahora. El FBI, la CISA, la NSA, la Agencia de Protección Ambiental, el Departamento de Energía y el Comando Cibernético de Estados Unidos emitieron un aviso conjunto el 7 de abril de 2026, actualizado en julio, en el que señalaban que hackers afiliados a Irán habían estado manipulando controladores industriales expuestos a internet en sistemas de agua, instalaciones de energía y gobiernos locales al menos desde marzo, según el reporte.
En algunos casos cambiaron lo que los operadores veían en sus pantallas y desactivaron funciones de apagado de seguridad y de alarma, indicó la publicación. La ola más amplia de ataques al agua comenzó a finales de julio. Más de 30 sistemas de agua de Minnesota fueron golpeados, y los reportes de prensa recopilados por el centro de estudios Center for Strategic and International Studies (CSIS) situaron el número de estados afectados en una docena o más, según el reporte.
Amenazas futuras: ataques asistidos por IA y posiciones ocultas
La evaluación de amenazas de 2025 advirtió que, si Pekín creyera inminente un conflicto mayor con Washington, podría considerar operaciones cibernéticas agresivas contra la infraestructura y los activos militares estadounidenses, según el estudio. El acceso de largo plazo de Volt Typhoon es exactamente el tipo de posición que usaría una operación así, señaló la publicación.
La inteligencia artificial podría acelerar las cosas: la evaluación de 2026 dijo que la IA probablemente acelerará las amenazas cibernéticas, con atacantes y defensores usándola para trabajar más rápido, según el reporte. CrowdStrike contabilizó un salto de 89% en ataques de grupos asistidos por IA en 2025, señaló también el reporte.
Un ejemplo concreto viene de Anthropic, la empresa que hace el sistema de IA Claude. En un reporte de noviembre de 2025, la compañía dijo que un grupo patrocinado por el Estado chino, al que identificó con alta confianza, manipuló su herramienta Claude Code para que hiciera entre 80% y 90% del trabajo manual de una campaña de espionaje. La campaña tuvo como objetivo unas 30 organizaciones y tuvo éxito contra un puñado.
La infraestructura es el punto débil que más mencionan los expertos. El CSIS señala que Estados Unidos tiene más de 150,000 sistemas de agua, muchos operados por gobiernos locales con poco personal y pocos recursos de ciberseguridad, según el estudio.
La atención médica muestra cómo la disrupción puede costar vidas. Investigadores de la Universidad de Minnesota publicaron en 2022 un estudio en JAMA Health Forum que contabilizó 374 ataques de ransomware contra hospitales, clínicas y otros proveedores estadounidenses entre 2016 y 2021, que expusieron los expedientes clínicos de casi 42 millones de pacientes.
Evidencia mixta, pero las defensas básicas ayudan
El sabotaje cibernético a gran escala no ha ocurrido, y la investigación sobre hackeo en tiempos de guerra advierte contra el sensacionalismo, según el estudio. Un estudio publicado en el Journal of Conflict Resolution comparó 1,841 ciberataques con 26,289 actos de violencia en Ucrania y encontró que el hackeo, en su mayoría de bajo nivel, tuvo poco o ningún efecto sobre lo que ocurría en el campo de batalla. Los autores de ese trabajo escribieron que sus hallazgos «deberían moderar la tendencia popular a exagerar el potencial transformador de los ciberataques», según el estudio.
La mayoría de los ataques vienen de criminales que buscan ganancias, no de gobiernos. Microsoft encontró que solo 4% de los ataques que manejaron sus equipos de respuesta con un motivo conocido se referían puramente al espionaje, mientras el robo de datos y la extorsión eran mucho más comunes, según el estudio.
Para las personas, Microsoft reporta que la autenticación multifactor puede bloquear más de 99% de los ataques basados en identidad, y recomienda versiones resistentes al phishing, como llaves de acceso o llaves de seguridad físicas, en lugar de códigos por mensaje de texto, según el reporte. Si el próximo apagón termina tan rápido podría depender menos de lo que los hackers extranjeros pretendan que de cuántos servicios pequeños siguen dejando sus controles accesibles desde el internet abierto.
Referencias
[1] Cyberwarfare Against The United States Is Edging From Spying Toward Sabotage.
[2] To Save America, Newt Gingrich.
[3] A Winning Strategy Against Foreign Cyber Sabotage.
Cobertura relacionada: ¿Es broma? Francia acusa a Irán por ciberataque a congeladores comerciales.
Escritura al español de un artículo de Edison Reed, publicado en NaturalNews el 18 de noviembre de 2026. Las tesis y valoraciones expresadas corresponden al autor.
Artículo original en NaturalNews · Portada de Diario de Vallarta & Nayarit